
Pipeline AI OpenAI Temukan 948 Exploit Root di Kernel Linux dalam 30 Jam
Sumber utama: openai.com. Ditulis ulang dan dikurasi oleh Teguh Widodo.
OpenAI mengumumkan bahwa pipeline otomatis berbasis model AI cyber terbarunya berhasil menemukan 1.724 kerentanan kernel Linux, membuat 948 exploit local privilege escalation (LPE) yang berfungsi, dan menghasilkan patch untuk semuanya — dalam satu kali jalan selama 30 jam dengan biaya $1,2 juta kredit API. Sistem ini juga menemukan setidaknya 10 teknik eksploitasi kernel Linux yang belum pernah diketahui sebelumnya. (Blog OpenAI, The Hacker News.)
Bagaimana Pipeline Ini Bekerja?
Pipeline ini merupakan sistem agentic yang terdiri dari lima tahap:
-
Vulnerability Discovery — Agen AI mengidentifikasi target audit bernilai tinggi, yaitu bagian kode kernel yang relevan secara keamanan dan bisa dijangkau oleh pengguna dengan privilege rendah, lalu mencari kandidat temuan.
-
Dynamic Validation — Agen mencoba mereproduksi setiap kandidat di lingkungan sandbox dan menyimpan bukti runtime.
-
Exploitability Assessment — Agen menguji apakah kerentanan yang tervalidasi bisa disalahgunakan untuk kebocoran informasi atau privilege escalation, lalu merancang proof-of-concept (PoC) exploit.
-
Patch Generation — Agen menghasilkan patch untuk kerentanan yang ditemukan.
-
Human Review — Peneliti keamanan manusia meninjau exploit, patch, dan tingkat keparahan yang diusulkan sebelum dilaporkan ke maintainer.
Apa Saja Angka yang Dihasilkan?
| Metrik | Jumlah |
|---|---|
| Kandidat temuan | 2.308 |
| Kerentanan yang dikonfirmasi (direproduksi) | 1.724 |
| PoC kebocoran informasi | 291 |
| Exploit LPE yang berfungsi | 948 |
| Total biaya API | $1.213.430 |
| Biaya per exploit LPE | ~$1.279 |
| Durasi pipeline | 30 jam |
| Teknik eksploitasi baru ditemukan | Minimal 10 |
Target scan adalah kode terbaru di branch master kernel Linux. Setiap exploit LPE yang dihasilkan bisa memungkinkan pengguna lokal tanpa privilege untuk mendapatkan akses root.
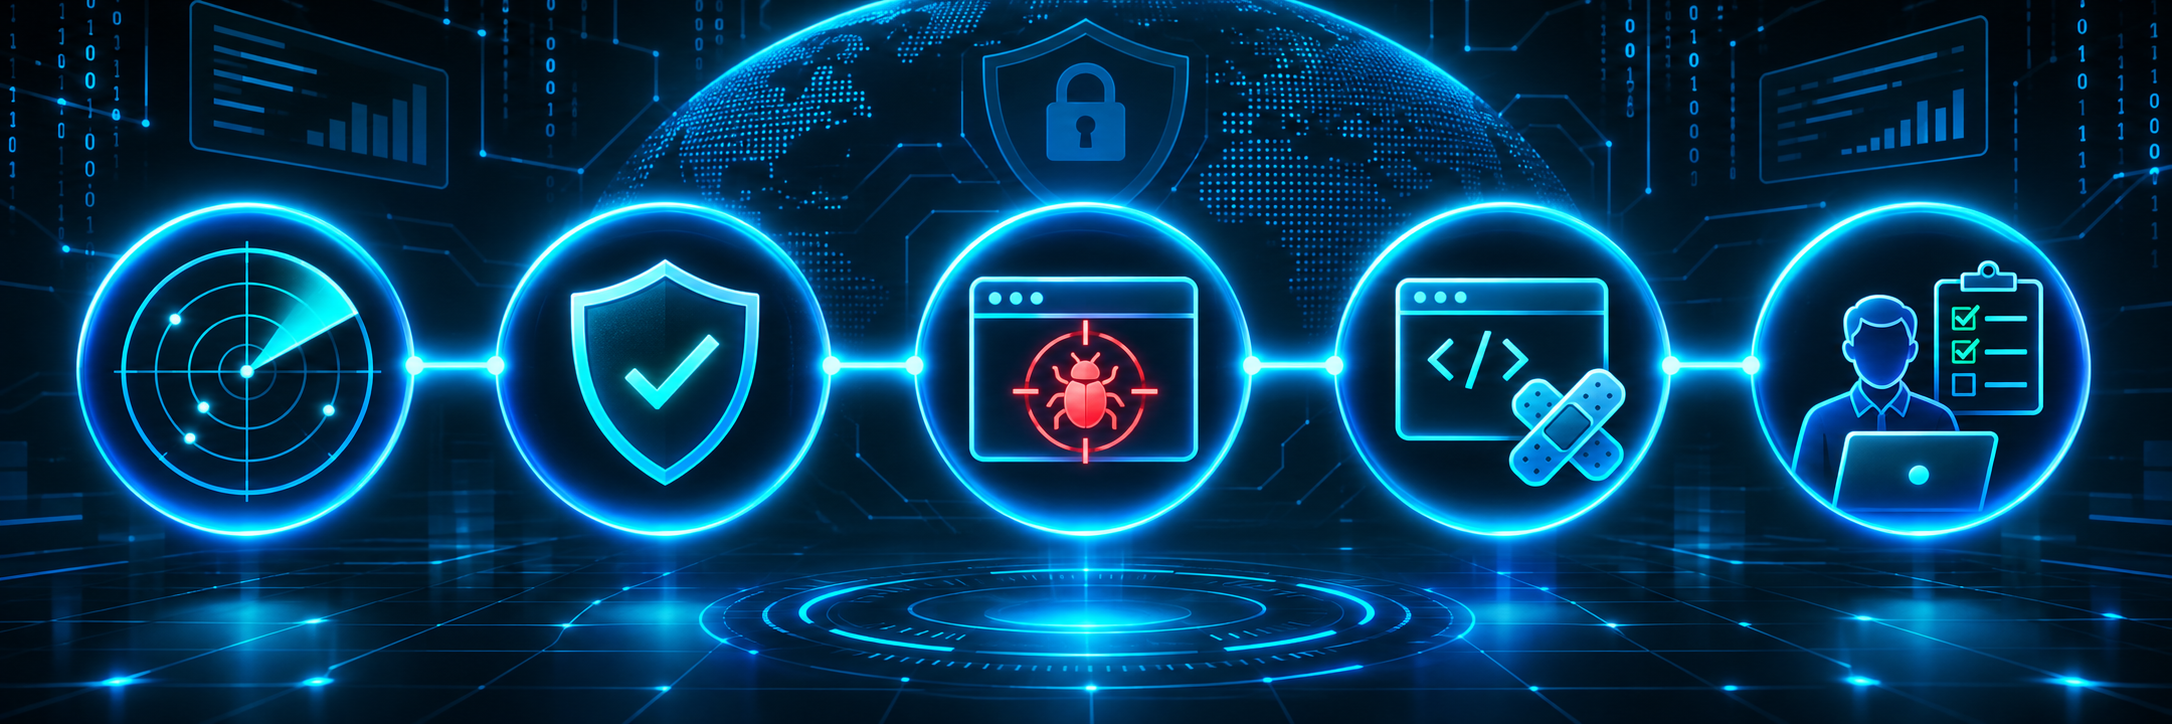
Ilustrasi konseptual buatan Teguhcoding; bukan diagram resmi OpenAI.
Apa Saja Teknik Eksploitasi Baru yang Ditemukan?
Pipeline ini menemukan setidaknya 10 teknik eksploitasi kernel yang belum pernah diketahui sebelumnya:
- Dua elastic object baru yang persisten untuk melakukan spray object di target kernel cache
- Dua teknik page grooming baru untuk meningkatkan reliabilitas exploit
- Lima teknik data-only baru untuk mendapatkan privilege escalation langsung atau melalui arbitrary write
- Satu teknik yang melibatkan arbitrary type confusion
Bagaimana Perbandingannya dengan Upaya Sebelumnya?
| Model | Waktu | Exploit LPE | Biaya API |
|---|---|---|---|
| GPT-5.5 Cyber (Juni 2026) | - | 24 | - |
| GPT-5.6 Sol (Juli 2026) | - | 166 | $513.690 |
| Model cyber terbaru (Oktober 2026) | 30 jam | 948 | $1.213.430 |
Peningkatannya sangat signifikan — dari 24 exploit di Juni menjadi 948 di Oktober, atau hampir 40 kali lipat dalam empat bulan.
Bagaimana dengan Pengujian di Google kernelCTF?
Tim OpenAI juga menguji pipeline ini terhadap target Google kernelCTF yang sudah di-hardening dengan attack surface lebih kecil. Hasilnya:
- Durasi: 112 jam
- Biaya API: $32.936
- Hasil: 25 kebocoran informasi dan 21 exploit root
- Perbandingan: Program kernelCTF resmi Google telah menerima 26 exploit root zero-day sepanjang 2026 pada saat laporan ditulis
- Nilai bounty potensial: Sekitar $1,5 juta — atau 45 kali biaya scan
Apa Kata Linus Torvalds?
Dalam update kernel mingguan yang dipublikasikan 8 November 2026, kreator Linux Linus Torvalds menunjukkan optimisme hati-hati. Ia mencatat bahwa rilis terbaru menyertakan "various AI fixes" dan menambahkan: "Fixes are now coming in faster than the new reports, and that sounds lovely if true."
Apa Reaksi dari Komunitas Keamanan?
NCSC Inggris dalam penilaian yang dipublikasikan November 2026 menyatakan: "The widespread availability of AI-powered cyber tools has almost certainly led to a significant increase in the discovery of zero-day vulnerabilities."
Data dari Google Threat Intelligence Group (GTIG) menunjukkan jumlah kerentanan yang diungkapkan per bulan meningkat lebih dari dua kali lipat, dari 5.045 pada Januari 2026 menjadi 10.740 pada Agustus 2026.
VulnCheck mengategorikan penemuan kerentanan berbasis AI sebagai "growing risk category" yang memperkuat kemampuan hacker pemula yang sekarang membutuhkan sedikit atau tanpa keahlian teknis untuk mendeteksi kerentanan software.
Catatan Teguh
Ini momen yang mengubah paradigma keamanan siber secara fundamental. Beberapa implikasi penting:
Untuk sysadmin dan DevOps: Pesan OpenAI sangat jelas — "having access to a low-privileged account on an operating system that isn't up-to-date on its latest available patches should be considered functionally equivalent to root access for a well-resourced threat actor." Kalau server Linux kamu belum di-patch, anggap saja penyerang sudah punya akses root.
Window patching makin sempit. Dulu butuh berminggu-minggu atau berbulan-bulan bagi peneliti keamanan untuk menemukan dan membuat exploit dari kerentanan kernel. Sekarang pipeline AI bisa melakukannya dalam hitungan jam. Organisasi yang masih mengandalkan siklus patching bulanan perlu mempercepat drastis.
Pedang bermata dua. Pipeline ini digunakan untuk tujuan defensif — menemukan dan memperbaiki kerentanan. Tapi teknologi yang sama bisa dipakai oleh pihak jahat. OpenAI membatasi akses model cyber ini hanya untuk pelanggan Daybreak Red yang terverifikasi, tapi pertanyaan besarnya tetap: berapa lama sampai kemampuan serupa tersedia lebih luas?
Biaya yang menarik. $1.279 per exploit LPE yang berfungsi. Untuk konteks, satu zero-day kernel Linux di pasar gelap bisa bernilai ratusan ribu hingga jutaan dolar. ROI dari sisi keamanan defensif sangat jelas.
Buat developer Indonesia yang mengelola server Linux — dan itu hampir semua dari kita — ini pengingat keras untuk selalu update kernel dan meminimalkan attack surface.
FAQ
Apakah exploit yang ditemukan sudah dilaporkan ke maintainer Linux?
Ya, OpenAI menyatakan bahwa setelah human review, kerentanan beserta patch-nya dilaporkan ke maintainer kernel Linux. Ini merupakan bagian dari inisiatif "Patch the Planet" OpenAI.
Berapa biaya untuk menjalankan pipeline ini?
Satu kali jalan selama 30 jam menelan biaya $1.213.430 dalam kredit API, atau sekitar $1.279 per exploit LPE yang dihasilkan. Pengujian terhadap Google kernelCTF lebih murah di $32.936 untuk 112 jam.
Apakah model AI ini tersedia untuk umum?
Tidak. Model cyber ini belum dirilis secara publik. OpenAI membatasi akses awal hanya untuk pelanggan Daybreak Red yang telah diverifikasi, mengingat potensi penyalahgunaan yang tinggi.
Apakah ini berarti server Linux tidak aman?
Kernel Linux yang sudah di-patch tetap aman. Yang berubah adalah kecepatan penemuan kerentanan baru, sehingga siklus patching perlu dipercepat. OpenAI menekankan bahwa pembuatan patch otomatis harus seimbang dengan kecepatan penemuan kerentanan.
Anda akan diarahkan ke sumber asli artikel ini.


