NGINX2Root: Server Nginx Bisa Diambil Alih Tanpa Login Gara-Gara HTTP/2
Sumber utama: nginx.org. Ditulis ulang dan dikurasi oleh Teguh Widodo.
NGINX2Root adalah nama yang diberikan tim riset Xint untuk lima celah keamanan memori di nginx yang memungkinkan penyerang tanpa login apa pun membuat worker nginx crash dan — bila ASLR mati atau berhasil dilewati — menjalankan kode sebagai user worker di server. Kelima celah itu diperbaiki di nginx 1.30.7 (stable) dan 1.31.9 (mainline) yang rilis 18 November 2026, dan yang paling luas jangkauannya, CVE-2026-123007, hanya butuh satu syarat: HTTP/2 aktif. Artikel ini merangkum faktanya dari advisory resmi nginx, cara mengecek server kamu, mitigasinya, dan pengalaman memitigasi serverku sendiri hari ini. (Advisory resmi nginx, Ringkasan Cycode)
Apa Itu NGINX2Root?
NGINX2Root bukan satu bug, melainkan lima celah memory safety yang ditemukan dan dilaporkan oleh Xint. Masing-masing celah berdiri sendiri — satu saja cukup untuk eksekusi kode dengan hak akses proses worker nginx. Nama "2Root" datang dari temuan Xint bahwa celah-celah ini bisa dirangkai dengan sebuah celah kernel Linux untuk naik dari akses worker menjadi root di host.
Dua hal yang membuat rilis ini mendesak: pertama, nginx berada di depan jutaan situs dan biasanya langsung terekspos ke internet. Kedua, celah utamanya sudah ada sangat lama — kode yang rentan datang bersama dukungan HTTP/2 di nginx 1.9.5, jadi ia hidup di hampir semua rilis yang masih dipakai orang hari ini.
Apa Saja Lima CVE di Dalam NGINX2Root?
| CVE | Kena kalau | Versi rentan | Tingkat di advisory nginx |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 aktif | 1.9.5 – 1.31.8 | Major |
| CVE-2026-123633 | HTTP/2 aktif dan nginx mem-proxy ke upstream | 1.19.7 – 1.31.8 | Medium |
| CVE-2026-121810 | HTTP/3 aktif dan nginx mem-proxy ke upstream | 1.25.0 – 1.31.8 | Medium |
| CVE-2026-123634 | resolver terpasang, target proxy_pass berasal dari request, dan mirror jalan dengan mirror_request_body off | 0.6.18 – 1.31.8 | Medium |
| CVE-2026-113425 | Mail proxy jalan dengan proxy on dan auth_http | 0.5.33 – 1.31.8 | Major |
Rentang versi di atas berasal dari halaman advisory resmi nginx, dan kelimanya dinyatakan tidak rentan mulai 1.31.9+ dan 1.30.7+. Perhatikan polanya: tiga celah pertama menempel pada protokol modern (HTTP/2 dan HTTP/3) yang justru umum diaktifkan, sedangkan dua celah terakhir butuh konfigurasi yang jauh lebih spesifik — kabar baiknya, banyak server tidak memenuhi syarat dua yang terakhir itu.
Kenapa CVE-2026-123007 yang Paling Berbahaya?
Karena syaratnya paling sedikit dan paling umum. Celah lain butuh kombinasi tambahan — proxy ke upstream, HTTP/3, konfigurasi resolver dan mirror tertentu, atau mail proxy. CVE-2026-123007 cukup dengan HTTP/2 aktif, konfigurasi yang menjadi bawaan atau pilihan umum di hampir semua server modern, termasuk yang hanya menyajikan file statis.
Itu sebabnya urutan prioritasnya jelas: kalau server kamu internet-facing dan HTTP/2-nya menyala di nginx versi rentan, server itu yang ditangani pertama — sebelum mengurus celah lain yang syaratnya lebih sempit.
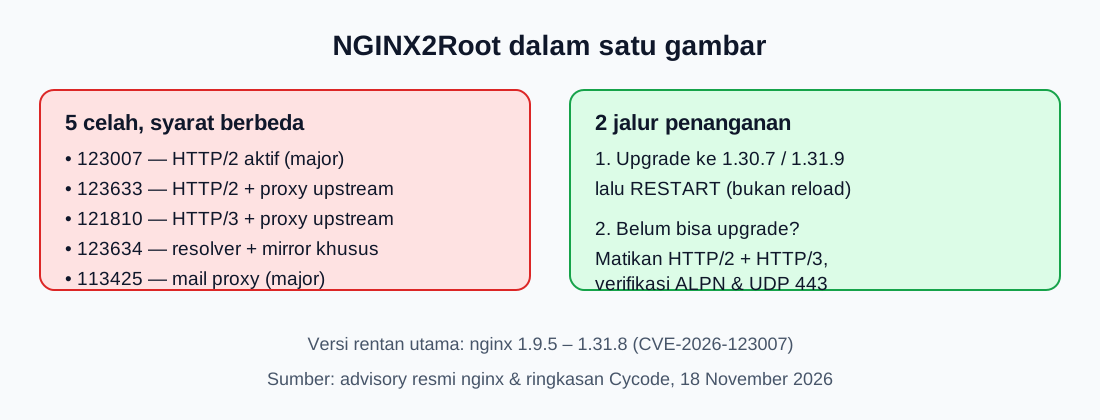
Ilustrasi konseptual buatan Teguhcoding; bukan diagram resmi nginx, F5, atau Xint.
Bagaimana Cara Mengecek Server Kamu Kena atau Tidak?
Dua perintah ini cukup untuk pemeriksaan awal:
nginx -v
nginx -T | grep -nE 'http2|http3|quic|resolver|mirror|auth_http'
Perintah pertama menunjukkan versi nginx kamu — bandingkan dengan tabel di atas, dengan catatan paket distro kadang membawa perbaikan di nomor versi yang lebih lama, jadi cocokkan juga dengan advisory distro kamu. Perintah kedua menunjukkan kondisi konfigurasi mana saja yang kamu penuhi: ada http2, quic, resolver, mirror, atau auth_http berarti ada permukaan serangan yang perlu ditangani.
Untuk pengguna Kubernetes: controller ingress-nginx juga membundel nginx dan menyalakan HTTP/2 secara bawaan, dan proyeknya sudah pensiun sehingga tidak akan mendapat perbaikan. Mitigasinya adalah menyetel use-http2: "false" di ConfigMap-nya sambil merencanakan pindah ke ingress controller lain.
Apa yang Harus Dilakukan Kalau Belum Bisa Upgrade?
Jalur utamanya tetap upgrade ke nginx 1.30.7 (stable) atau 1.31.9 (mainline), lalu restart nginx — bukan reload, karena reload membiarkan worker lama tetap melayani koneksi yang sudah ada.
Masalahnya, per 18 November 2026 belum semua distro merilis paket perbaikannya: Cycode mencatat paket Debian dan Ubuntu belum tersedia saat itu, dan image resmi nginx di Docker Hub serta Alpine 3.24 sudah membawa 1.30.7. Sambil menunggu paket distro atau panel kamu, mitigasi sementaranya:
- Matikan HTTP/2 — hapus
http2dari barislisten, dan pada nginx 1.25.1+ tambahkanhttp2 off;di setiap server block. Ini menutup CVE-2026-123007 dan CVE-2026-123633. Catatan: klien yang wajib HTTP/2 seperti gRPC akan ikut terdampak. - Matikan HTTP/3 — hapus listener QUIC, set
http3 off;, dan bersihkan headerAlt-Svc. Ini menutup celah HTTP/3. - Periksa dua celah spesifik — pastikan target
proxy_passmenunjuk upstream tetap (bukan dari request) dan mail proxy tidak terekspos ke jaringan yang tidak tepercaya. - Restart dan verifikasi, bukan sekadar reload: cek bahwa negosiasi ALPN tidak lagi menawarkan
h2dan port UDP 443 untuk QUIC sudah tidak listen.
Soal eksploitasi: sampai 18 November 2026, Xint tidak melaporkan eksploitasi di lapangan dan kelima CVE belum masuk katalog KEV CISA. Tapi proof-of-concept publik untuk CVE-2026-123007 sudah beredar, jadi jendela amannya tidak akan lama — mitigasi sekarang, jangan menunggu jadi berita.
Bagaimana Pengalaman Memitigasi Serverku Sendiri?
Aku mengalami sendiri versi "belum bisa upgrade"-nya hari ini, 19 November 2026, di VPS yang kupakai untuk aplikasi pribadi dan beberapa situs klien:
- Server menjalankan nginx 1.30.4 dari repo CloudPanel, dan kandidat upgrade di repo itu baru sampai 1.30.6 — versi penambal 1.30.7 belum tersedia di sana, jadi
apt upgradehari ini belum menyelesaikan apa pun. - Hasil audit konfigurasi:
http2 onaktif di beberapa vhost klien dan listener QUIC (HTTP/3) tersebar di hampir semua vhost. Konfigurasiresolver+mirrordan mail proxy tidak dipakai, jadi dua dari lima CVE memang tidak berlaku di server ini. - Mitigasi yang dijalankan: backup konfigurasi lebih dulu, matikan HTTP/2 di vhost yang mengaktifkannya, komentari semua listener QUIC, lalu uji konfigurasi.
- Pelajaran paling pentingnya: reload saja tidak cukup. Setelah reload, socket lama ternyata masih melayani HTTP/2 dan UDP 443 masih listen. Setelah restart penuh barulah terverifikasi bersih: ALPN tidak lagi menegosiasikan
h2, tidak ada UDP 443, dan semua situs tetap merespons normal lewat HTTP/1.1. - Statusnya sekarang: aman sementara lewat mitigasi, dengan pemeriksaan harian menunggu 1.30.7 muncul di repo CloudPanel. Begitu tersedia, upgrade + restart tetap dilakukan — mitigasi bukan pengganti patch. Satu catatan tambahan: panel seperti CloudPanel bisa menulis ulang vhost dan diam-diam mengaktifkan kembali HTTP/2/QUIC, jadi konfigurasi perlu dicek ulang setelah panel mengubah vhost.
Catatan Teguh
"Sudah versi terbaru" itu relatif terhadap repo kamu. nginx 1.30.7 sudah rilis resmi sejak 18 November, tapi server yang mengambil paket dari repo panel atau distro bisa tertinggal berhari-hari. Dalam masa tunggu seperti itu, mitigasi konfigurasi adalah satu-satunya perlindungan nyata — dan mematikan HTTP/2 jauh lebih murah daripada memulihkan server yang diambil alih.
Reload bukan restart, dan bedanya nyata di kasus ini. Kebiasaan nginx -s reload setelah mengubah konfigurasi terasa aman, tapi worker dan socket lama bisa tetap hidup membawa konfigurasi lama. Untuk perubahan yang sifatnya menutup celah keamanan, selalu verifikasi dari luar — negosiasi ALPN dan port yang listen tidak berbohong, file konfigurasi bisa.
Baca tabel syaratnya, bukan cuma judul beritanya. Lima CVE dalam satu nama besar terdengar seperti semua server pasti kena semuanya. Kenyataannya dua celah butuh konfigurasi spesifik yang tidak kupakai, jadi permukaan serangan serverku sebenarnya tiga celah, bukan lima. Audit konfigurasi 5 menit mengubah kepanikan jadi daftar kerja yang jelas.
FAQ
Apakah situs statis juga kena NGINX2Root?
Ya, untuk CVE-2026-123007. Syaratnya hanya HTTP/2 aktif di nginx versi rentan; tidak ada syarat backend, aplikasi, atau login. Situs statis yang disajikan nginx dengan HTTP/2 menyala sama tereksposnya.
Apakah mematikan HTTP/2 membuat situs tidak bisa diakses?
Tidak. Browser dan klien akan turun ke HTTP/1.1 dan situs tetap berjalan normal — yang hilang hanya keuntungan performa HTTP/2 seperti multiplexing. Pengecualian: layanan yang mewajibkan HTTP/2 seperti sebagian konfigurasi gRPC perlu penanganan khusus.
Sudah upgrade, apakah cukup reload nginx?
Tidak. Setelah upgrade maupun setelah mitigasi konfigurasi, lakukan restart penuh lalu verifikasi dari luar (negosiasi ALPN dan listener QUIC). Reload mempertahankan worker lama pada koneksi yang sudah ada, dan dalam pengujian di serverku socket lama bahkan tetap melayani HTTP/2 setelah reload.
Apakah NGINX2Root sudah dieksploitasi di lapangan?
Per 18 November 2026 belum ada laporan eksploitasi di lapangan dan kelimanya belum masuk katalog KEV CISA. Namun proof-of-concept publik sudah tersedia, yang biasanya mempercepat munculnya eksploitasi massal — jadi urgensinya tetap tinggi.
Anda akan diarahkan ke sumber asli artikel ini.