Perplexity Buka SPACE, Sandbox microVM untuk Menjalankan AI Agent
Sumber utama: perplexity.ai. Ditulis ulang dan dikurasi oleh Teguh Widodo.
Perplexity merilis SPACE, sistem sandbox yang dipakainya untuk menjalankan tugas di produk Computer, sebagai proyek open source pada 15 Oktober. Setiap sandbox berjalan di Firecracker microVM tersendiri, terpisah dari host. Tim dapat mempelajari kodenya atau memakainya sebagai dasar untuk membangun infrastruktur eksekusi agent sendiri; lisensinya Apache 2.0.
Lapisan eksekusi, bukan model atau agent baru
SPACE merupakan singkatan dari Sandboxed Platform for Agentic Code Execution. Aplikasi mengaksesnya melalui HTTP API untuk membuat lingkungan Linux, menjalankan perintah, membaca hasilnya, dan mengelola siklus hidup sandbox. Kodenya ditulis dalam Rust, tetapi klien dapat menggunakan bahasa lain; keluaran perintah juga bisa dikirim sebagai server-sent events. Alur tersebut dijelaskan di dokumentasi repo SPACE.
Agent mendapat ruang kerja sendiri untuk mengubah berkas atau menjalankan kode. Menurut penjelasan Perplexity, kebijakan jaringan dan kredensial dikelola di luar guest VM. Dengan begitu, token layanan yang diizinkan tidak perlu disimpan di filesystem yang bisa dibaca agent.
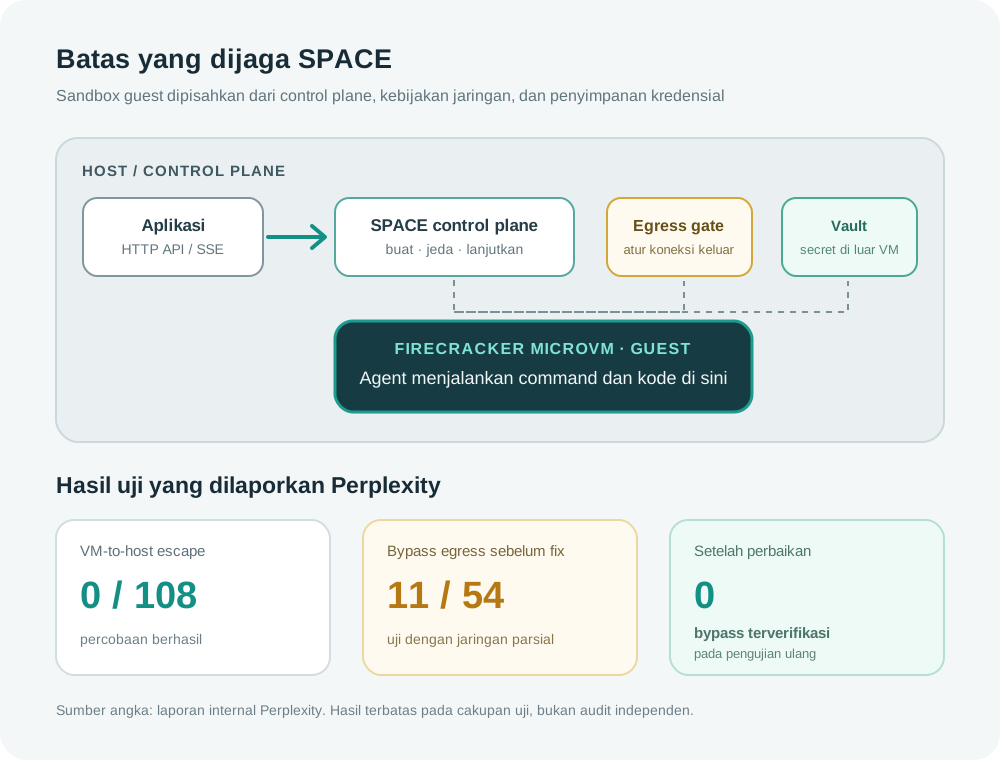
Ilustrasi konseptual arsitektur dan hasil pengujian yang dilaporkan Perplexity; bukan tangkapan layar produk.
Uji keamanan menemukan celah di jalur jaringan
Laporan keamanan SPACE memperlihatkan dua hal yang perlu diuji terpisah: isolasi VM dan pembatasan koneksi keluar. Dalam pengujian red-team Perplexity, sembilan model diberi akses root di guest VM dan diminta mencari jalan keluar. Tak satu pun dari 108 percobaan berhasil menembus VM ke host. Saat jaringan parsial diizinkan, model melewati kebijakan egress dalam 11 dari 54 percobaan melalui masalah DNS dan alamat IP bersama.
Perplexity mengatakan telah memperbaiki masalah jaringan itu dan tidak bisa mereproduksi bypass saat menguji ulang. Ini pengujian internal perusahaan, bukan audit independen. Hasil 108 percobaan hanya menggambarkan konfigurasi yang diuji. Laporan tersebut juga menegaskan bahwa isolasi VM dan aturan egress perlu diperiksa sebagai dua kontrol berbeda.
Apa yang perlu disiapkan untuk mencobanya?
Saat diperiksa, repo SPACE memiliki sekitar 1.300 bintang dan 105 fork. Rilis ini juga dibahas di r/machinelearningnews dan diliput MarkTechPost, yang menyoroti eksekusi kode agent di lingkungan terisolasi.
SPACE adalah layanan infrastruktur yang perlu di-deploy dan dioperasikan. Panduan resminya memakai Kubernetes Kind untuk setup lokal, sementara repo menyediakan contoh deployment di AWS EKS. Ini bisa dipelajari tim yang membangun coding agent, agen analisis data, atau layanan untuk menjalankan kode pengguna—dengan kesiapan mengelola Linux, VM, aturan egress, dan penyimpanan state.
SPACE memberi developer bahan konkret untuk dipelajari, sekaligus mengingatkan bahwa keamanan agent bergantung pada kontrol di sekitar model. Sebelum dipakai di produksi, uji batas jaringan, pengelolaan kredensial, dan pemulihan sandbox di lingkungan sendiri.
Anda akan diarahkan ke sumber asli artikel ini.


